Pemkab HST Perkuat Keamanan Digital, ASN Diminta Waspada Phishing
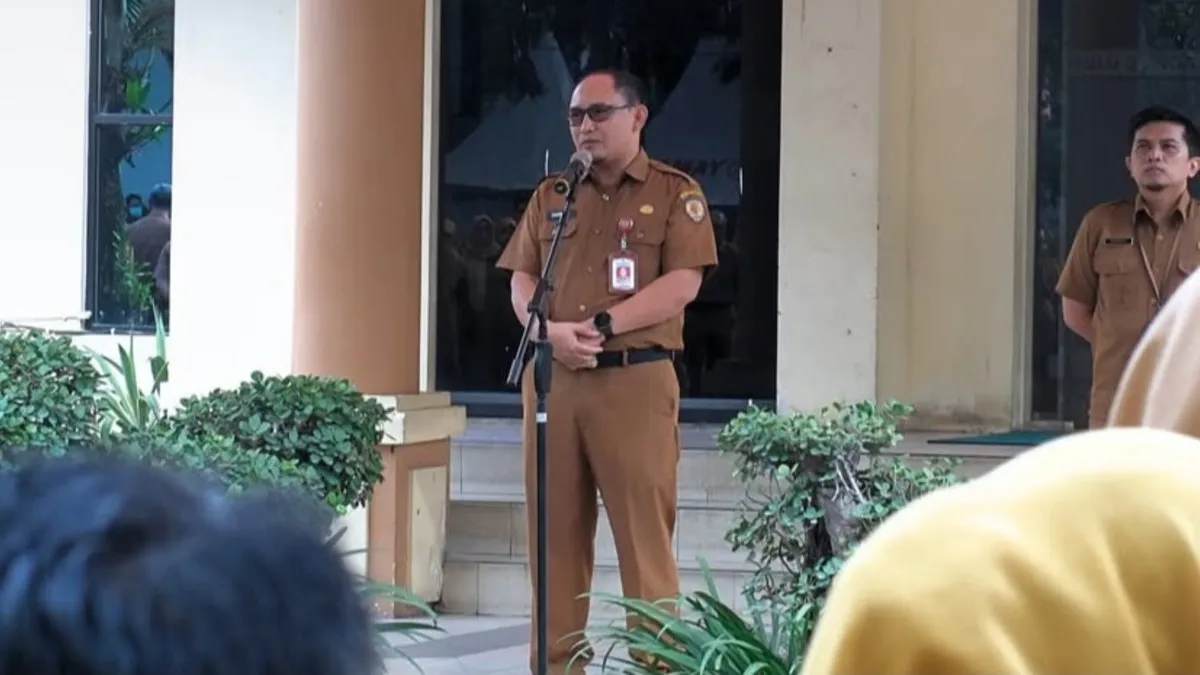
“Langkah ini penting untuk mencegah terjadinya penyalahgunaan, maupun pengambilalihan sistem oleh pihak-pihak yang tidak bertanggung jawab,” jelasnya.
Darkuni juga mengingatkan ASN dan seluruh pegawai agar tidak sembarangan membuka tautan dari pesan yang tidak dikenal.
Terlebih apabila pesan tersebut menggunakan narasi mendesak atau mengatasnamakan pejabat maupun kepentingan kedinasan.
Pegawai juga diminta menjaga keamanan akun dan perangkat pribadi, tidak membagikan PIN maupun kode OTP kepada siapa pun, serta mewaspadai upaya pencurian kata sandi yang tersimpan di peramban atau browser.
Perhatian khusus turut diberikan terhadap perlindungan data sensitif milik pemerintah dan masyarakat, seperti Nomor Induk Kependudukan (NIK) dan Kartu Keluarga (KK).
“Melindungi data masyarakat dan data pemerintah merupakan tanggung jawab kita bersama. Karena itu, kesadaran setiap pengguna menjadi bagian penting dalam menjaga keamanan sistem digital,” tegasnya.
Untuk mempercepat penanganan apabila terjadi gangguan, Diskominfosantik HST juga telah membentuk Tim Reaksi Cepat Keamanan Siber.
Seluruh perangkat daerah diminta segera melapor dan berkoordinasi dengan tim tersebut apabila menemukan aktivitas mencurigakan, indikasi serangan, maupun gangguan pada sistem dan aplikasi pemerintahan.
Hasil simulasi ini menjadi pengingat bahwa keamanan siber bukan semata urusan teknis.
Kebiasaan sederhana seperti memeriksa pengirim pesan, tidak sembarangan mengeklik tautan, dan segera melaporkan aktivitas mencurigakan, turut menentukan keamanan data pemerintah maupun masyarakat. (wartabanjar.com/*)