Pemkab HST Perkuat Keamanan Digital, ASN Diminta Waspada Phishing
WARTABANJAR.COM, BARABAI – Pesan WhatsApp berisi tautan jebakan, ternyata masih mudah mengecoh sebagian pegawai di lingkungan Pemerintah Kabupaten Hulu Sungai Tengah (HST), Kalimantan Selatan.
Hasil simulasi phishing yang dilakukan Dinas Komunikasi, Informatika, Statistik, dan Persandian (Diskominfosantik) HST, menunjukkan 45,3 persen pegawai mengklik tautan mencurigakan yang dikirimkan kepada mereka.
Bahkan, 11,6 persen di antaranya berlanjut hingga membuka tautan, melakukan login, dan memasukkan informasi penting.
Temuan dari simulasi yang berlangsung secara acak pada pertengahan hingga akhir Oktober 2026 itu, menjadi perhatian pemerintah daerah.
Sebab, kelengahan pengguna dapat membuka peluang bagi pelaku kejahatan siber, untuk mencuri informasi hingga mengakses sistem pemerintahan.
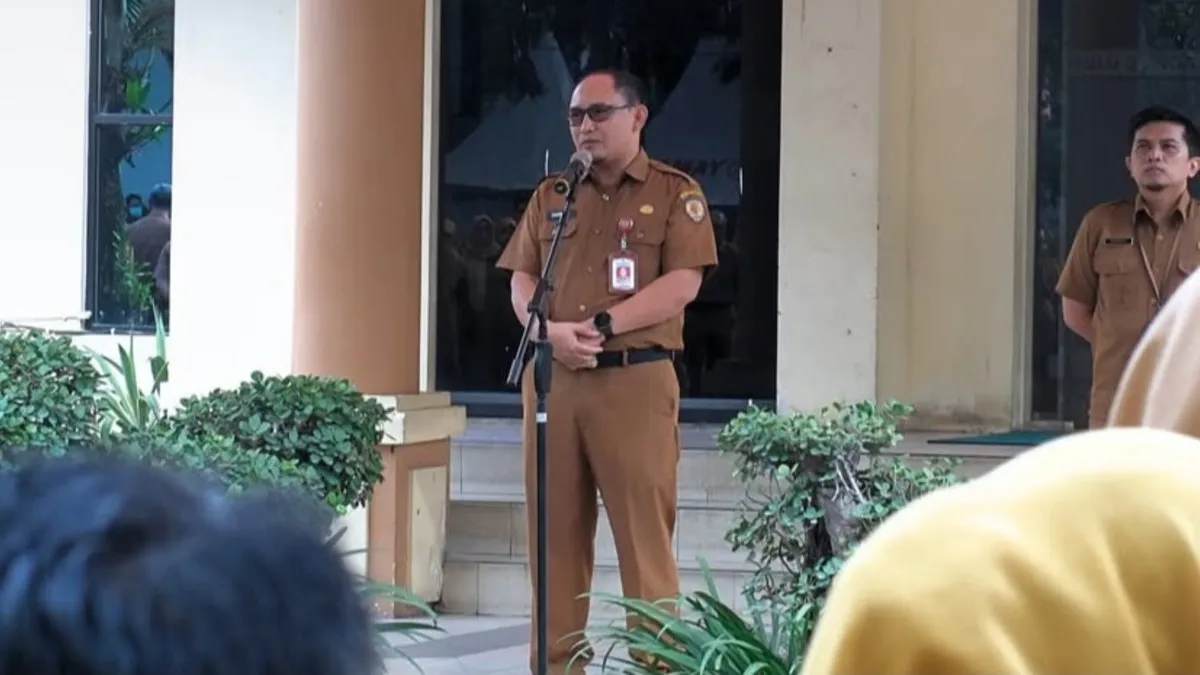
Kepala Diskominfosantik HST, Darkuni, mengungkapkan hasil tersebut saat menjadi Pembina Apel Gabungan mewakili Bupati HST Samsul Rizal di halaman Kantor Bupati HST, Senin (02/11/2026).
Menurutnya, keamanan digital tidak cukup hanya mengandalkan kecanggihan teknologi. Kesadaran aparatur dalam menggunakan perangkat dan aplikasi digital, juga menjadi faktor penting untuk mencegah serangan siber.
Baca Juga: Diduga Beraksi Berdua, Polisi Buru Rekan Residivis Curanmor di HST
Baca Juga: Bermodal Gunting Modifikasi, Residivis Curanmor Gasak Motor di Barabai HST
Dalam simulasi tersebut, pegawai menerima pesan WhatsApp yang disertai tautan jebakan.
Respons mereka kemudian diamati untuk mengukur kewaspadaan terhadap praktik phishing atau rekayasa sosial.
Di sisi lain, 54,7 persen pegawai dinilai berhasil menunjukkan kewaspadaan dengan tidak membuka tautan, dan langsung melaporkannya kepada pihak terkait.
Darkuni mengatakan, ancaman siber tidak hanya datang melalui kelalaian pengguna. Celah keamanan pada teknologi yang digunakan untuk membangun aplikasi maupun situs web pemerintahan, juga berpotensi dimanfaatkan pelaku.
Ia mencontohkan adanya informasi mengenai kerentanan teknologi PHP, yang masuk kategori sangat kritis dengan skor 9,2.
Celah tersebut berpotensi dimanfaatkan untuk menyerang aplikasi pemerintah, membocorkan data di server, hingga mengambil alih kendali sistem.
Menindaklanjuti temuan kerentanan itu, Diskominfosantik HST telah mengirimkan surat kepada seluruh perangkat daerah pengelola aplikasi, agar segera memperbarui teknologi dan memperkuat keamanan sistem masing-masing.