45,3 Persen Pegawai Pemkab HST Klik Link Phishing, Diskominfo SP Ingatkan Bahaya Keamanan Siber
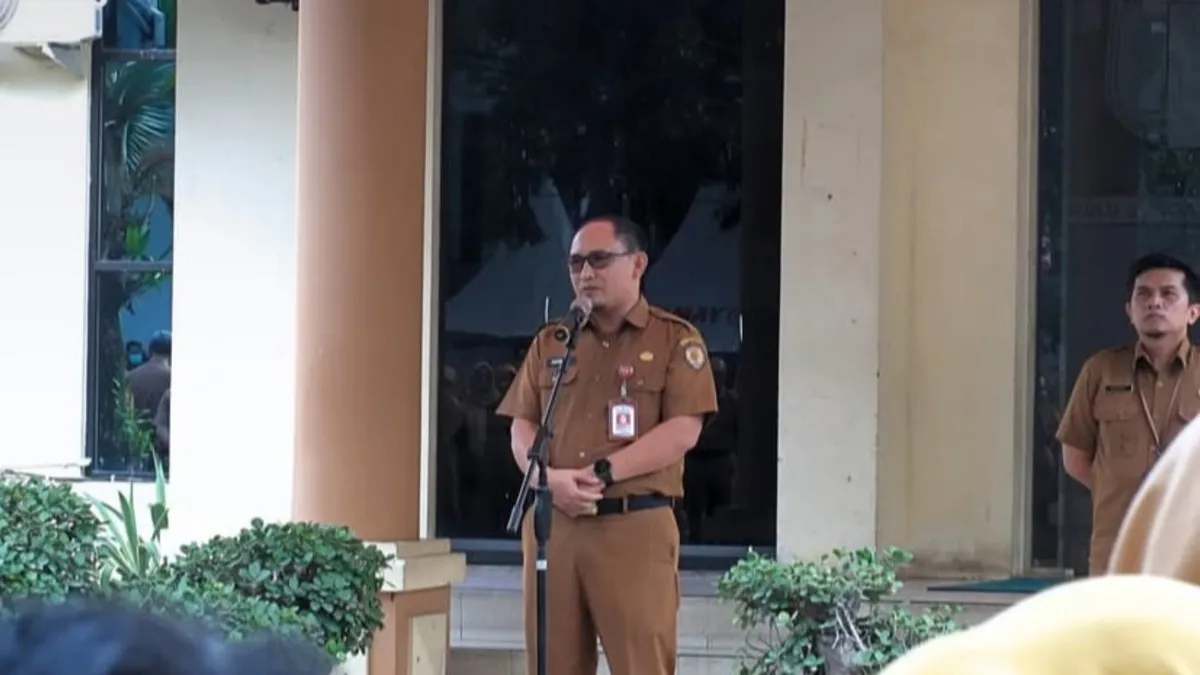
WARTABANJAR.COM, BARABAI – Hasil simulasi phishing yang dilakukan Dinas Komunikasi, Informatika, Statistik, dan Persandian Kabupaten Hulu Sungai Tengah (HST) menunjukkan masih banyak pegawai yang rentan terhadap jebakan tautan palsu.
Simulasi yang dilakukan secara acak melalui pesan WhatsApp pada pertengahan hingga akhir Oktober lalu mencatat 45,3 persen pegawai mengklik tautan jebakan.
Bahkan, 11,6 persen di antaranya masuk atau login serta memasukkan informasi penting.
Kepala Diskominfo, Statistik, dan Persandian HST, Darkuni, mengatakan hasil tersebut menjadi bahan evaluasi untuk meningkatkan kesadaran aparatur terhadap ancaman keamanan siber.
“Ini menjadi evaluasi bagi kami untuk terus meningkatkan kesadaran dan kewaspadaan terhadap keamanan siber,” ujarnya, saat memimpin Apel gabungan di Barabai, Senin (2/11).
Meski demikian, sebanyak 54,7 persen peserta lainnya menunjukkan sikap waspada dengan tidak berinteraksi terhadap tautan tersebut dan langsung melaporkan temuan kepada pihak terkait.
Ancaman keamanan siber juga menyasar aplikasi dan situs web milik pemerintah daerah.
Baca Juga Polisi Selidiki Penyebab Kebakaran Enam Rumah di Astambul Banjar, Diduga Akibat Korsleting Listrik
Baca Juga 6 Rumah Terbakar, Api Berkobar Dini Hari di Astambul Banjar
Darkuni mengungkapkan, beberapa waktu lalu, sempat beredar informasi mengenai kerentanan teknologi PHP yang masuk kategori sangat kritis dengan skor penilaian mencapai 9,2.
Kerentanan tersebut berpotensi menimbulkan kebocoran data pada peladen atau server hingga pengambilalihan sistem oleh pihak yang tidak bertanggung jawab.
Menindaklanjuti hal itu, Diskominfo HST telah menyurati perangkat daerah yang mengelola aplikasi agar segera melakukan pemutakhiran teknologi.
“Kerentanan pada sistem teknologi dapat menimbulkan dampak serius, termasuk kebocoran data maupun pengambilalihan sistem oleh pihak yang tidak bertanggung jawab. Karena itu, perangkat daerah yang mengelola aplikasi kami minta segera melakukan pemutakhiran teknologi,” jelasnya.
Darkuni juga mengingatkan aparatur agar tidak mudah percaya terhadap pesan yang berisi tautan, terutama jika menggunakan narasi mendesak atau mengatasnamakan kepentingan tertentu.
Keamanan akun kedinasan dan perangkat pribadi perlu dijaga, termasuk tidak membagikan kode PIN maupun OTP kepada siapa pun.